 Aerosmith üç yıl sonra iki özel konserle sahneye dönüyorMüzik
 Rusya’da ASBI bütçesi 2027’de 19,87 milyar rubleye çıkabilirYazılım
 Kaave’nin futbol oyunu sahaya çıktıOyun
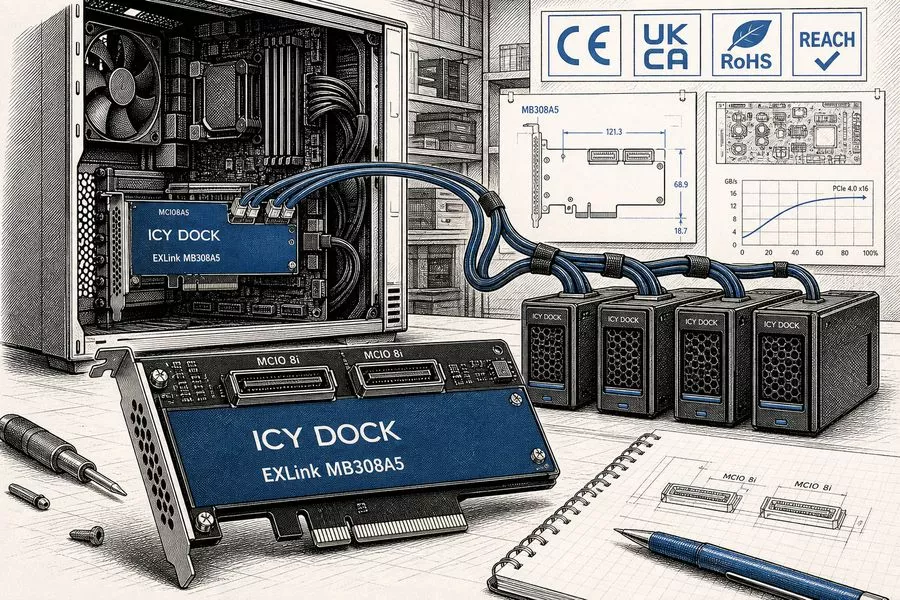 ICY DOCK, EXLink MB308A5 PCIe 5.0 x16 NVMe kartını duyurduTeknoloji
 Mistral, 1 trilyon parametreli ML4’ü duyurduTeknoloji
 NVIDIA, GeForce 617.42 WHQL Game Ready sürücüsünü yayımladıTeknoloji

CVE-2026-96940, Microsoft Exchange Server’da zayıf yetkilendirme nedeniyle kimliği doğrulanmış bir saldırganın ağ üzerinden ayrıcalık yükseltmesine izin veriyor. Microsoft’un güvenlik duyurusunda açık 8,8/10 (yüksek) önem derecesi aldı.
Microsoft’un senaryosu, Exchange içinde ayrıcalık yükseltme yoluyla aynı kuruluş içindeki diğer kullanıcıların posta kutularına yetkisiz erişim elde edilmesine odaklanıyor. Açığın kiracılar arası (cross-tenant) erişim için kullanılamadığı ve alttaki Windows sunucusunda yönetici veya SYSTEM düzeyi ayrıcalık verip vermediğinin bilinmediği belirtildi.
Posta kutusu erişimi senaryosu
Microsoft’a göre saldırganın açığı kullanabilmesi için önceden kimliği doğrulanmış erişime sahip olması gerekiyor. Teorik senaryoda, düşük ayrıcalıklı bir Exchange kullanıcısının kimlik bilgilerini ele geçiren saldırgan, CVE-2026-96940 ile Exchange içinde ayrıcalık yükseltip aynı kuruluştaki diğer çalışanların e-postalarını ve eklerini okuyabiliyor.
Metinde, sıradan bir çalışanın e-posta hesabının bile kuruluş içinde tutunma, ayrıcalık yükseltme ve daha üst düzey kişilerin posta kutularına erişim için yeterli olabileceği anlatılıyor. Kurumsal e-posta hesaplarında gizli belgeler, sözleşmeler, faturalar ve iç yazışmalar gibi hassas bilgiler bulunabileceği de belirtiliyor.
Microsoft’un senaryosu, Exchange içinde ayrıcalık yükseltme ile aynı kuruluşta başka posta kutularına erişimi tarif ediyor.
Kimlik bilgisi elde etme yolları
Metinde, saldırganların kimlik bilgilerini dark web’den satın alabileceği veya kimlik bilgilerini çıkarabilen bir bilgi hırsızı (infostealer) yerleştirmek için oltalama (phishing) kullanabileceği belirtiliyor. Bu senaryoda hedef, ele geçirilen hesapla Exchange içinde daha geniş yetkilere ulaşmak olarak tarif ediliyor.
Metinde, saldırganların ele geçirdikleri e-posta içeriklerini İş E-postası Ele Geçirme (BEC) gibi takip saldırılarında kullanabileceği ifade ediliyor. Microsoft, açığı “istismar edilmesi daha olası” olarak etiketledi ve kullanıcıları sağlanan düzeltmeyi mümkün olan en kısa sürede uygulamaları konusunda uyardı.
Kimler etkileniyor, ne yapılmalı
Microsoft’a göre Exchange Online kullanıcıları, ilgili bir “hizmet tarafı” düzeltme dağıtıldığı için zaten korunuyor. Şirket, şirket içi (on-prem) Microsoft Exchange Server kullananların hedef olmamak için en güncel sürüme yükseltmesi gerektiğini belirtti.
Etkilenen sürümler listesinde Microsoft Exchange Server Subscription Edition RTM, Microsoft Exchange Server 2016 Cumulative Update 23, Microsoft Exchange Server 2019 Cumulative Update 15 ve Microsoft Exchange Server 2019 Cumulative Update 14 yer alıyor. Microsoft, yamayı 2 Ekim’de Eylül 2026 V2 Exchange Server Güvenlik Güncellemeleri kapsamında yayımladı ve güncelleme kurulduktan sonra yöneticilere Microsoft Exchange Server Health Checker aracını çalıştırmalarını tavsiye etti.
Bu yazı hakkında ifade bırakın
OHA!falan’ı takip edinGünün haberleri, kısa videolar ve özetler her gün sosyal medyada.
İlginizi çekebilir
Windows 11, 1 milyar kullanıcıyı 1.576 günde aştı
Microsoft’un finansal sonuçlarına göre Windows 11, dünya genelinde 1 milyardan fazla kullanıcıya ulaştı. Windows 11’in …
Magnet Forensics, iOS’ta Inactivity Reboot’u aştığını söyledi
Magnet Forensics’in, iPhone’larda 72 saat kilit açılmadığında devreye giren Inactivity Reboot (Hareketsizlik Yeniden Ba…
Microsoft, Advanced Shader Delivery’yi bu ay GeForce RTX’e getiriyor
Microsoft, Advanced Shader Delivery (ASD) özelliğinin bu ay içinde NVIDIA GeForce RTX ekran kartlarına geleceğini doğru…