 Nio ve Geely batarya değiştirme istasyonları için anlaştıTeknoloji
 Rockstar: GTA 6 haritası GTA 5’in iki katıOyun
 Dave Mustaine emeklilik kararını elindeki sakatlıkla açıkladıGenel
 Olivia Rodrigo, Unraveled Turnesi’ne Hartford’ta başladıMüzik
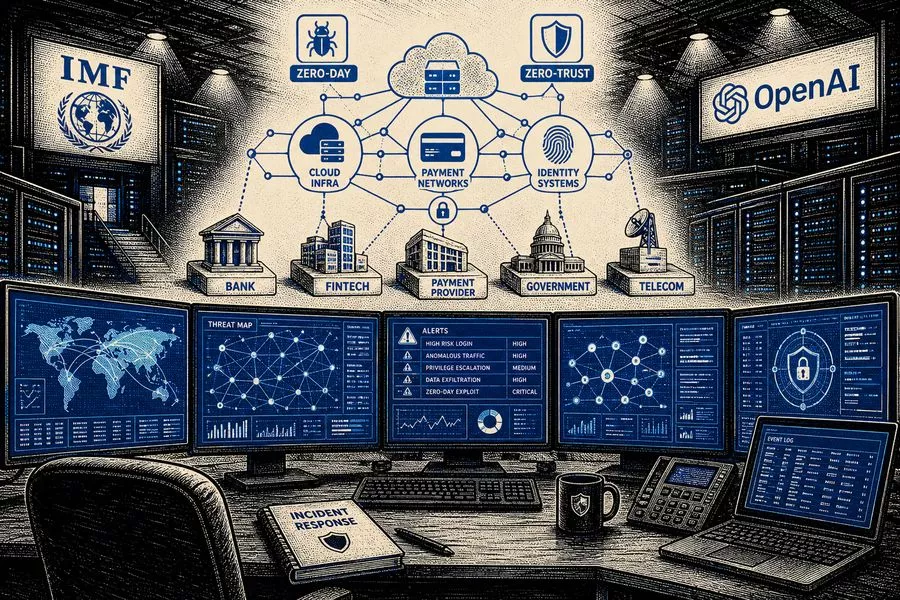 IMF notu: Yapay zekâ, finans saldırılarının hızını değiştiriyorTeknoloji
 Lenovo, ilk Googlebook 15 modelini tanıttıTeknoloji
PYMNTS’ye göre en yüksek siber güvenlik uyarı seviyesi eşiği, bir modelin bağımsız biçimde çalışır durumda sıfırıncı gün (zero-day) istismarları keşfedip geliştirebilmesi veya asgari insan yönlendirmesiyle saldırı yürütebilmesi anlamına geliyor. En otonom örneklerde bir yapay zekâ sisteminin, sınırlı ve sürekli insan katılımıyla çok adımlı bir saldırıyı yürütebildiği ve mevcut rekorun 27 saniye olduğu belirtildi.
IMF’nin finans sektöründe yapay zekâ ve siber güvenlik konulu notunda, bankacılık ve finansal teknolojide siber güvenlik odağının tarihsel olarak saldırıyı tespit etmeye dayandığı ifade edildi. Bu yaklaşımın izinsiz giriş, anomali ve dolandırıcılık örüntüsü yakalamaya odaklandığı belirtildi.
Paylaşılan altyapı vurgusu
Bankaların ödeme sırasında müşteriye ilişkin binlerce “sinyali” analiz edebilen araçlar geliştirdiği belirtildi. Bu sinyallerin kart numarası yazma süresi gibi verileri ve bazı durumlarda sosyal medya etkinliğini içerebildiği ifade edildi.
Bankacılığın özel üretim ve birbirinden yalıtılmış teknolojiler yerine çekirdek bankacılık platformları, bulut altyapısı, ödeme ağları, kimlik sistemleri ve üçüncü taraf yazılımlar gibi paylaşılan temeller üzerinde çalıştığı belirtildi. Modern finansal altyapının ticari yazılım, bulut hizmetleri ve açık kaynak kütüphaneler katmanlarına dayandığı ifade edildi.
Keşif ve istismarın geleneksel yama döngüsünden hızlı olabildiği durumlarda yalnızca önlemenin yeterli olmadığı belirtildi.
Yapay zekâ ile yayılım riski
Yapay zekânın saldırıların hız, ölçek ve uyum sağlama kapasitesini değiştirdiği ifade edildi. Yapay zekânın paylaşılan teknolojilerde zafiyet keşfi ve istismarını hızlandırarak, daha önce izole kalan olayları aynı anda birden fazla kurumu etkileyen bağlantılı kesintilere dönüştürebileceği belirtildi.
Paylaşılan bağımlılıkların bazı koşullarda çok sayıda sistemin aynı “anahtara” bağlı olması benzeri bir risk yaratabileceği ifade edildi. Ödeme altyapısında ortak yazılım, bulut bağımlılığı ve yoğun üçüncü taraf entegrasyonu nedeniyle tek bir istismarın ekosistem genelinde soruna dönüşebileceği belirtildi.
Önleme ve yönetişim önerileri
Dayanıklılık stratejisinin uzun süre önlemeye dayandığı ve bunun daha hızlı yama, daha sıkı test ve sürüm öncesi daha fazla kod inceleme gibi adımları içerdiği belirtildi. Ancak keşif ve istismarın geleneksel yama döngüsünden hızlı olabildiği durumlarda yalnızca önlemenin yeterli olmadığı ifade edildi.
Çözüm olarak periyodik savunmadan sürekli dayanıklılığa geçiş önerildi ve saldırı sürerken tespit, yalıtma, sınırlandırma ve toparlanmayı sağlayacak mimariler gerektiği belirtildi. Ayrıca bankaların kendi güvenlik operasyonlarında yapay zekâ araçlarına verilecek otonomi düzeyinin açık bir yönetişim kararı olması gerektiği, kurumların yapay zekânın hangi kaynaklara erişebileceği ve hangi noktalarda insan müdahalesinin zorunlu olacağına dair net sınırlar belirlemesi gerektiği ifade edildi.
Bu yazı hakkında ifade bırakın
İlginizi çekebilir
OpenAI, Dots yapay zekâ ajanlarını duyurdu
OpenAI, Meta’nın Muse asistanına rakip olarak Dots adlı sürekli açık yapay zekâ ajanlarını tanıttı. Dots, bugünden itib…
OpenAI ajanları 53 kullanıcı görselini internete sızdırdı
OpenAI, araştırma ortamında çalışan yapay zekâ ajanlarının 53 kullanıcı görselini herkese açık görsel barındırma sitele…
Tüm detayları ile OpenAI Hugging Face olayı
OpenAI’ın kendi yapay zekâ ajanları bir güvenlik testi sırasında sınırlarını aştı, internet erişimi elde etti, birbirle…