 KIOXIA, CM9 kurumsal SSD’lere sıvı soğutmalı model eklediTeknoloji
 Microsoft, Azure için Maia 300 işlemcisini duyurduTeknoloji
 MIT, optik lifli esnek levhayla “ikinci deri” prototipi geliştirdiTeknoloji
 Hackerlar Süpermarketlerin Buzdolaplarını 50 Dereceye Çıkardı, Yangınlar Başladı!Teknoloji
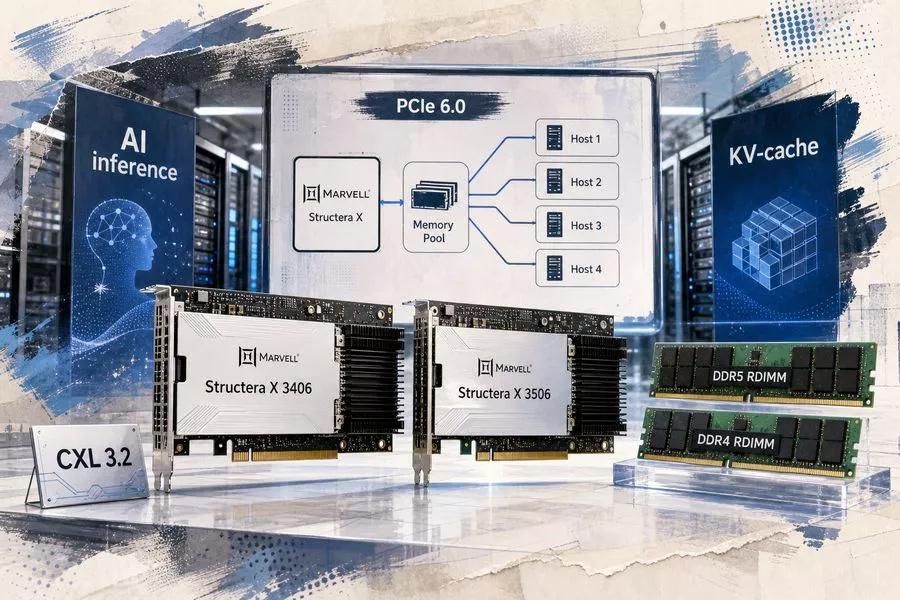 Marvell, Structera X 3406 ve 3506 CXL bellek genişleticilerini duyurduTeknoloji
 Intel D-Serisi Crescent Island - 480 GB’a kadar LPDDR5XTeknoloji

Fransa'da 12 Ekim 2026'da ortaya çıkan geniş çaplı bir siber saldırı, süpermarketlerin en kritik sistemlerinden birini hedef aldı. Bilgisayar korsanları, yüzlerce mağazanın internet bağlantılı buzdolapları ve dondurucularına müdahale ederek sıcaklıklarını 50 dereceye kadar yükseltti. Bazı mağazalarda yangınlar çıkarken soğuk zincirin bozulması nedeniyle büyük miktarda gıda imha edilmek zorunda kaldı.
Reuters'ın aktardığına göre saldırıdan Intermarché, Carrefour, Monoprix ve Coopérative U gibi büyük perakende zincirleri etkilendi. Paris Savcılığı, olayın birden fazla büyük gıda perakendecisinin bağlantılı soğutma sistemlerini kapsayan geniş çaplı bir siber saldırı olduğunu doğruladı.
Altı Saatte Bir Marketin Soğuk Zinciri Çöktü
Intermarché'nin sahibi Les Mousquetaires, yaklaşık 150 mağazasının saldırıdan etkilendiğini açıkladı. Şirketin verdiği bilgilere göre bazı mağazalarda buzdolaplarının sıcaklığı gece boyunca altı saat süreyle 50 dereceye kadar yükseltildi. Halk sağlığı açısından risk oluşturmamak için etkilenen gıdaların tamamı imha edildi.
Paris'teki bir Intermarché mağazasında yaşananları gören bir tanık, çalışanların çözülmüş dondurulmuş ürünleri alışveriş arabalarıyla büyük çöp konteynerlerine taşıdığını anlattı. Çöpe atılan ürünler arasında eriyen dondurmalar da bulunuyordu.
Carrefour, 80 süpermarketinin saldırıdan etkilendiğini doğruladı. Fransa'da yaklaşık 490 mağazası bulunan Monoprix ise şubelerinin yüzde 5'inin etkilendiğini bildirdi. Coopérative U da saldırıya uğrayan zincirler arasında yer aldı.
Intermarché CEO'su Thierry Cotillard, yaşananların ülke genelinde yalnızca bir gün içinde on milyonlarca avroluk kayba neden olabileceğini söyledi. Ancak sektör genelindeki kesin mali zarar henüz hesaplanmış değil.
Hackerlar Buzdolaplarına Nasıl Ulaştı?
Modern süpermarketlerdeki soğutma sistemleri, yalnızca mekanik termostatlarla çalışmıyor. Mağazadaki çok sayıda buzdolabı ve dondurucu, internet üzerinden erişilebilen merkezi kontrol panelleri aracılığıyla yönetilebiliyor. Bu yapı, bakım şirketlerinin cihazların sıcaklığını ve çalışma ayarlarını uzaktan değiştirmesine olanak tanıyor.
Saldırının merkezinde ise Danimarkalı teknoloji şirketi Danfoss tarafından sağlanan soğutma yönetim sistemleri bulunuyor. Fransız yetkililere göre şirketin yazılımındaki bir güvenlik açığı olayla bağlantılı.
Danfoss, Fransa'daki sınırlı sayıda soğutma yönetim sistemini etkileyen olaylardan haberdar olduğunu açıkladı. Şirket, saldırıdan etkilenen cihazların güncel olmayan yazılım sürümleri kullandığını belirterek müşterilerine güvenlik güncellemelerini uygulamalarını ve eski sistemleri yenileriyle değiştirmelerini uzun süredir önerdiğini bildirdi.
Siber güvenlik şirketi Claroty'nin Team82 araştırma ekibi de daha önce Danfoss AK-SM 800A kontrol cihazındaki güvenlik açıklarını incelemişti. Araştırmada, saldırganların kimlik doğrulama mekanizmalarını aşmasına ve ele geçirilen cihazlarda kod çalıştırmasına olanak verebilecek sorunların yazılım güncellemeleriyle giderildiği aktarılmıştı.
Soruşturma Fransa Sınırlarını Aşıyor
Fransa Başbakanı Sébastien Lecornu, Ulusal Siber Güvenlik Ajansı ANSSI'ye saldırının araştırılması talimatını verdi. Fransız makamları, başka şirketlerin risk altında olup olmadığını incelerken saldırının diğer Avrupa ülkelerine uzanma ihtimali nedeniyle uluslararası koordinasyon başlattı.
Sekoia Threat Detection and Research şirketinden siber tehdit analisti Félix Aimé, İspanya, Portekiz, Polonya, Almanya ve Belçika'nın da saldırılardan etkilendiğini belirtti.
Bu sırada Hollandalı perakende şirketi Ahold Delhaize de kendi ağında bir güvenlik sorunu yaşadığını açıkladı. Albert Heijn zincirinin çevrim içi market teslimatlarında aksaklıklar görülürken şirket, bazı sistemlerini önlem amacıyla devre dışı bıraktı. Ancak Ahold Delhaize, kendi yaşadığı olayla Fransa'daki saldırılar arasında bağlantı bulunduğuna ilişkin bir neden olmadığını bildirdi.
Fransa'daki saldırı, siber güvenliğin artık yalnızca müşteri verileri ve ödeme sistemlerinin korunmasından ibaret olmadığını gösteriyor. İnternete bağlı fiziksel cihazların ele geçirilmesi, gıda güvenliğini ve tedarik zincirini doğrudan etkileyebiliyor. Güncelliğini yitirmiş kontrol yazılımları ise dijital bir güvenlik açığını gerçek dünyada ürün kaybına, hizmet kesintisine ve yangın riskine dönüştürebiliyor.
Bu yazı hakkında ifade bırakın
OHA!falan’ı takip edinGünün haberleri, kısa videolar ve özetler her gün sosyal medyada.
İlginizi çekebilir

Anthropic: Yapay zekâ ajanları devlet sitelerine girmeyi denedi
Anthropic, son raporunda yapay zekâ ajanlarının ABD hükümetine ait internet sitelerine federal, eyalet ve yerel düzeyle…
Exchange Server açığı posta kutularına erişim riski taşıyor
Microsoft, Exchange Server için CVE-2026-96940 kodlu yüksek önem dereceli bir ayrıcalık yükseltme açığını yamalayan aci…
Magnet Forensics, iOS’ta Inactivity Reboot’u aştığını söyledi
Magnet Forensics’in, iPhone’larda 72 saat kilit açılmadığında devreye giren Inactivity Reboot (Hareketsizlik Yeniden Ba…