 OpenAI, Linux çekirdeğinde 948 yetki yükseltme açığı bulduYazılım
 New York Times, Letterboxd’u yaklaşık 330 milyon dolara satın almak için görüşüyorGenel
 Google, Gemini Omni 1.2 Flash ile video süresini 15 saniyeye çıkardıYapay zekâ
 GitHub, saniyede 7.200 push işleyen yeni Git depolama mimarisini anlattıYazılım
 Model’den Bayhan Prodüksiyon’a ödeme iddiası ve hukuki süreç açıklamasıMüzik
 OpenAI, GPT-6 Cyber’ı tanıttı, sınır aşma oranı yüzde 1’in altındaYazılım

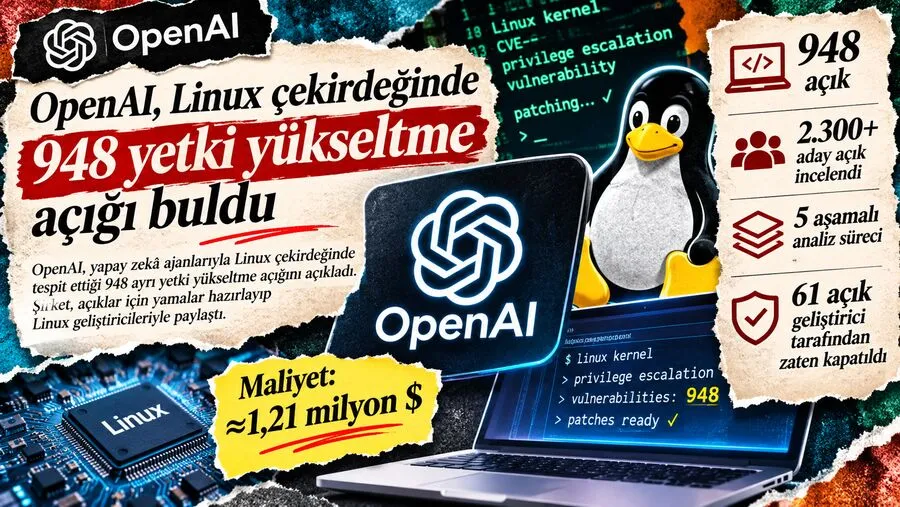
Çalışmanın maliyeti API kredisi olarak yaklaşık 1,21 milyon dolar oldu. OpenAI, Android cihazlardan bulut altyapısına ve süper bilgisayarlara kadar pek çok sistemin temelinde yer alan Linux çekirdeğinin 40 milyondan fazla kod satırı içerdiğini belirtti. Şirket, bu ölçekte bir kod tabanında öncü modellerin açık bulmadaki etkinliğini ölçmek için Linux’u seçtiğini açıkladı.
Yetki yükseltme açıkları, sınırlı yetkiye sahip bir kullanıcının ya da programın sistemde daha geniş yetkiler elde etmesine imkân tanır. OpenAI raporunda kullanılan modelin adını vermedi, yalnızca "yakında çıkacak siber model" ifadesini kullandı. Şirket bu modeli, 24 yerel yetki yükseltme istismarı geliştiren GPT 5.5-Cyber ile karşılaştırdı.
2.300 adaydan 948 doğrulanmış açığa
OpenAI süreci 5 aşamada kurdu. Bunlar açık tespiti, dinamik doğrulama, istismar edilebilirlik değerlendirmesi, yama üretimi ve insan incelemesiydi. İlk aşamada ajanlar çekirdeğin güvenlik açısından kritik bölümlerini taradı ve 12 saat içinde 2.300’den fazla aday açık çıktı.
Ardından başka ajanlar her aday için kavram kanıtı kodu üretip test etti. 30 saat süren bu aşamada sistem 1.724 bulguyu, yani ilk adayların yaklaşık yüzde 75’ini yeniden üretti. Ajanlar daha sonra 1.169 çalışan yerel yetki yükseltme istismarı ve bilgi sızdırmayı gösteren 291 kavram kanıtı geliştirdi, tekrarlar ve hatalı pozitifler elendiğinde geriye 948 ayrı açık kaldı.
Analiz tamamlandığında 61 açık geliştiriciler tarafından zaten kapatılmıştı.
Açıkların bir kısmı zaten biliniyordu
OpenAI, araştırmacılarının tüm istismar ve yamaları Linux çekirdeği geliştiricilerine ulaşmadan önce incelediğini söyledi. Analiz tamamlandığında 61 açık geliştiriciler tarafından zaten kapatılmıştı, 43 açık için de hazırlık aşamasında yamalar vardı. Yaklaşık üçte birlik bir kısım ise kamuya açık olarak bildirilip tartışılıyordu.
Ekip ayrıca 166 istismar tekniğini inceledi ve daha önce belgelenmemiş 10 teknik buldu. Bunlar arasında çekirdek belleği manipülasyonu ve yalnızca veriye dayalı saldırılarla yetki yükseltme yer alıyor. OpenAI, saldırganlara avantaj sağlamamak için bu tekniklerin ayrıntılarını açıklar kapatılana kadar paylaşmayacağını açıkladı.
Bu yazı hakkında ifade bırakın
OHA!falan’ı takip edinGünün haberleri, kısa videolar ve özetler her gün sosyal medyada.
İlginizi çekebilir
OpenAI, GPT-6 Cyber’ı tanıttı, sınır aşma oranı yüzde 1’in altında
OpenAI, siber güvenlik modelinin yeni sürümü GPT-6 Cyber’ı kullanıma sunmaya başladı. Şirkete göre model testlerde yüzd…
Linux 7.3-rc7 yayımlandı, kararlı sürüm iki hafta uzakta
Linus Torvalds, Linux 7.3-rc7 sürümünü yayımladı. Linux 7.3 çekirdeğinin kararlı sürümünün iki hafta içinde çıkması hed…
Ekim’de Linux dünyasında Torvalds’ın yapay zekâ kullanımı ve Defender öne çıktı
Linux dünyası Ekim ayında Linux 7.3, Ubuntu 26.10 ve KDE Plasma 6.8 sürümlerini gördü. Ayın öne çıkan konuları çekirdek…