 kronik'in Yeni Bölümü Yayında, 6,36 Milyar Doları Bir İş Görüşmesiyle Nasıl Çaldılar?Genel
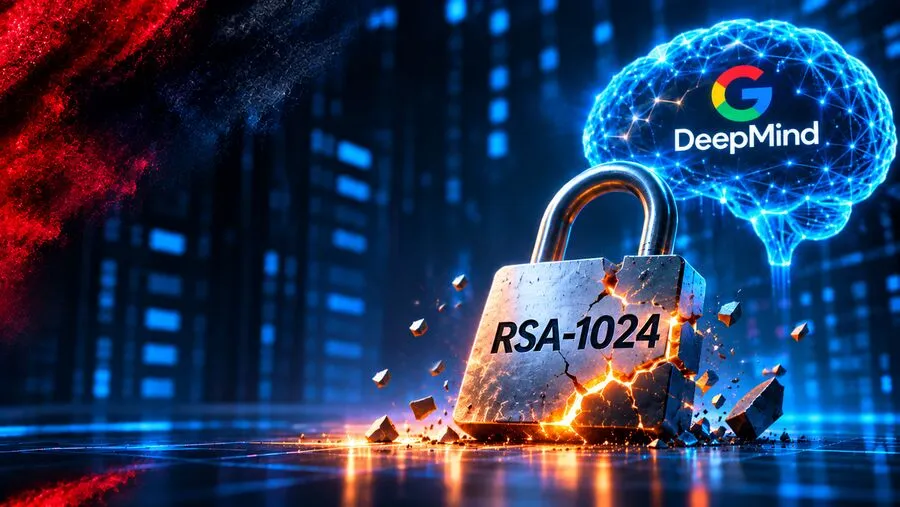 Google DeepMind ajanları eski RSA-1024 şifrelemesindeki zayıflıkları ortaya çıkardıTeknoloji
 Britney Spears, 'Britney' albümünün 25. yıl sürümüne 5 yayımlanmamış şarkı eklediMüzik
 Path of Exile 2’nin 1.0 sürümü 11 Aralık’ta çıkıyorOyun
 Anthropic, Claude’un hafızasını boşta kalınca düzenleyen 'rüya' yöntemini denediYapay zekâ
 Hollanda'da Aktivistler Microsoft'un Veri Merkezi İnşaatını DurdurduYapay zekâ

Çalışmayı DeepMind’ın başkan yardımcısı ve baş bilim insanı Pushmeet Kohli bir sosyal medya paylaşımıyla kamuoyuna aktardı. Araştırmayı Dj Dvijotham ve Abhradeep Thakurta yönetti, University of California San Diego ile Fransa’daki Inria’dan araştırmacılar da projeye katıldı.
Odak noktası olan RSA-1024, büyük ölçüde 2048 bit ve daha uzun anahtarlarla değiştirilmiş eski bir standart. Şirkete göre yapay zekâ ajanları insan denetiminde çalıştı ve geleneksel olarak uzun süren elle yapılan matematik araştırmasını hızlandırdı.
Dolgu, yarı kontrolde işe yaramıyor
İlk bulgu, yazılım güncellemelerinin, web sitelerinin ve elektronik belgelerin gerçek kaynaktan geldiğini doğrulayan dijital imzalarla ilgili. Bu sistemler imzalamadan önce veriye dolgu (padding) denen önceden belirlenmiş ek bilgi ekler. Ajanlar, saldırgan imzalanan veri bloğunun yaklaşık yarısını ya da daha fazlasını kontrol ettiğinde dolgunun neredeyse hiç ek koruma sağlamadığını ve imza sahteciliğinin dolgusuz bir sisteme saldırmaktan matematiksel olarak zor olmadığını buldu.
Araştırmacılar yöntemi yalıtılmış bir test ortamında, daha önceki akademik çalışmalarda çözülmüş bir RSA-1024 performans testi üzerinde denedi. Yapay zekânın ürettiği uygulama sonucu 3,5 kat daha az işlemci süresiyle ve anahtarın kendisini çarpanlarına ayırmak için gereken hesaplama gücünün binde birinden azıyla tekrarladı. Saldırgan yalnızca 32 baytlık bir dijital parmak izi gibi küçük bir kısmı kontrol ettiğinde bile ajanlar, önceki en iyi saldırıyı teorik olarak yaklaşık 1.600 kat geride bırakan yeni bir algoritma buldu.
Saldırgan imzalanan verinin yaklaşık yarısını kontrol ettiğinde dolgu neredeyse hiç ek koruma sağlamıyor.
Toplu çarpanlara ayırmada 30 kat tasarruf
İkinci bulgu, aynı bit uzunluğundaki çok sayıda RSA anahtarının toplu olarak çarpanlarına ayrılmasını hedefliyor. RSA kullanımlarında standart anahtar boyutları yaygın olduğundan saldırganlar pahalı hesaplamaların maliyetini teorik olarak birçok anahtara paylaştırabilir. Ajanların bulduğu algoritma, her ek 1024 bitlik anahtarın ortalama maliyetini önceki toplu tekniklere göre yaklaşık 30 kat azaltıyor.
Kohli, sonuçların yapay zekâ gelişmiş matematik problemlerinde yetenek kazandıkça kriptografik varsayımların sürekli yeniden değerlendirilmesi gerektiğini gösterdiğini söyledi. Araştırmacılar da yapay zekâ destekli kriptanalizin, yani şifreleme sistemlerindeki zayıflıkları kötü niyetli kişilerden önce bulma biliminin, gelecekteki sistemleri sınamada temel bir araç olabileceğini savundu.
Bu yazı hakkında ifade bırakın
OHA!falan’ı takip edinGünün haberleri, kısa videolar ve özetler her gün sosyal medyada.
İlginizi çekebilir
Google ve Meta, Biohub’ın sanal hücre çalışmasına 300 milyon dolar yatırıyor
Google DeepMind, Meta ve Isomorphic Labs, Biohub’ın “Sanal Biyoloji” girişimi kapsamında “sanal hücre” çalışmasına topl…
Google'ın yapay zekâsının son kurbanı Reddit oldu!
İnternetin en büyük tartışma platformlarından Reddit, ziyaretçilerin hesap açmadan içerik okumasına izin veren sistemin…
Sam Altman gözünü yastık altındaki RAM’lere dikti
OpenAI CEO’su Sam Altman, kişisel bilgisayarlardaki belleklerin zamanın yalnızca yüzde 5’inde kullanılmasını kaynak isr…