 OpenAI - 2 ajan güvenlik duvarını devre dışı bıraktı, biri inkâr ettiYapay zekâ
 Messi, ChatGPT ile Satranç Oynadı Ama Taşlar Yanlış DizildiYapay zekâ
 John Mayer, Sob Rock Records adlı plak şirketini kurduMüzik
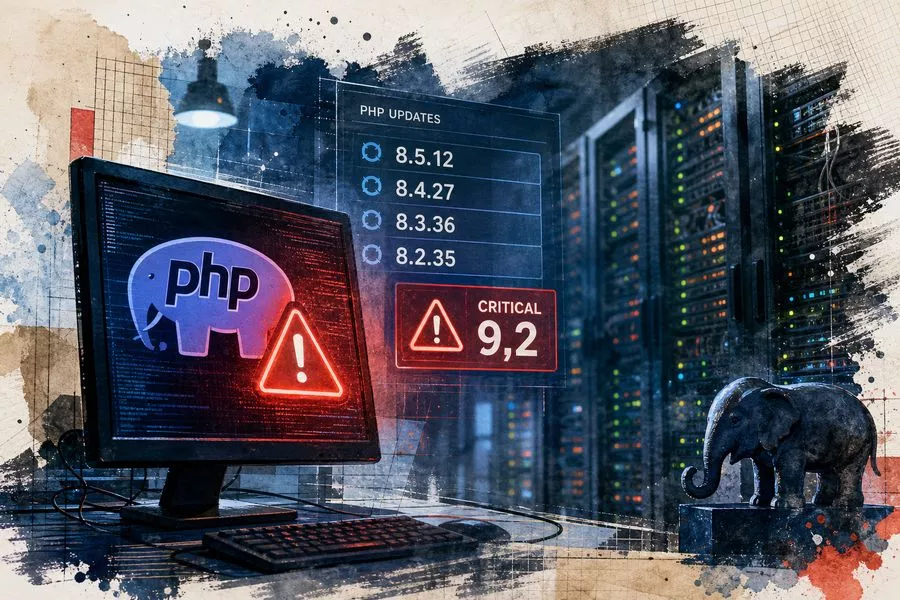 PHP’de iki kritik uzaktan kod çalıştırma açığı için güncelleme yayımlandıYazılım
 Spotify, Aile Planı paylaşımını QR kod doğrulamasıyla denetliyorMüzik
 Gine-Bissau’da hepatit B aşı çalışması onay alamadı, deney iptal edildiGenel

Phoronix’in 21 Ekim 2026 tarihli haberine göre her iki açık da 10 üzerinden 9,2 puanla kritik seviyede derecelendirildi. PHP, web sunucularında dinamik sayfaları üretmek için yaygın kullanılan bir programlama dilidir.
Bellek hataları kapıyı aralıyor
İlk açık, bellek yetersizliği durumlarının ele alınış biçiminden kaynaklanıyor. Bu durum PHP’nin çalışmasını yarıda kesebiliyor, bellek bozulmasına yol açıyor ve uzaktan kod çalıştırılmasına zemin oluşturuyor.
İkinci açıkta ise kullandığı bellek serbest bırakıldıktan sonra da varlığını sürdüren eski bir genel durum bilgisi, uzaktan kod çalıştırmak için kullanılabiliyor. Açıklara ve güncellenen sürümlere dair ayrıntılar PHP.net üzerinden yayımlandı.
Her iki açık da 10 üzerinden 9,2 puanla kritik seviyede derecelendirildi.
Bu yazı hakkında ifade bırakın
OHA!falan’ı takip edinGünün haberleri, kısa videolar ve özetler her gün sosyal medyada.
Deniz K.ohafalan editörü
İşlemci, ekran kartı, sunucu ve ağ tarafını izler. Bir ürünün ne vaat ettiğiyle ölçümde ne yaptığını ayrı ayrı yazar.
İlginizi çekebilir
İnternetin Kalbinde Kritik Açık Avrupa'da Siteler Kapatıldı
PHP'de ortaya çıkan iki kritik güvenlik açığı nedeniyle 6 Avrupa ülkesinde kamu kurumları, hastaneler ve çeşitli kurulu…
PHP 8.5.11 güvenlik düzeltmeleriyle yayınlandı
PHP 8.5 serisinin yeni sürümü yayınlandı. 57 hata düzeltmesi içeren güncelleme, FPM, MySQLnd ve OpenSSL tarafındaki güv…
Linux 7.4’te __get_user() ve __put_user() kaldırıldı
Linus Torvalds, Linux 7.4 çekirdeğinde __get_user() ve __put_user() işlevlerini kaldıran kod dalını birleştirdi. Bu iki…