
 Stone Sour'dan 16 yıl sonra gün yüzüne çıkan şarkıMüzik
 GnuPG'nin GPGME kütüphanesinde kritik bellek açığıYazılım
 Art arda kesintilerin ardında yapay zekâ yaması olabilirYapay zekâ
 Gojo'nun sesi GTA 6'da olduğunu oyun çıkınca öğrendiOyun
 Kurtlar Ay'a değil sürüye uluyorGenel
 Chess.com satrancın yanına 10 klasik oyun eklediTeknoloji


Şifreli e-postanın temel taşlarından birinde ciddi bir güvenlik açığı ortaya çıktı. The Hacker News'in aktardığına göre GnuPG ile çalışan programların kullandığı standart kütüphane GPGME'de, alışılmadık derecede uzun bir kullanıcı kimliği taşıyan kötü amaçlı bir OpenPGP anahtarıyla tetiklenebilen kritik bir bellek hatası bulundu. GnuPG projesi, açığın etkilenen uygulamalardan veri çalmak için kullanılabileceği uyarısında bulunarak düzeltilmiş sürümleri yayımladı. Proje, açığın saldırılarda kullanıldığına dair bir bilgi olmadığını ancak uzaktan kod çalıştırma ihtimalinin de dışlanamayacağını belirtiyor.
Etki alanı geniş
CVE-2026-129975 koduyla izlenen açık, GPGME'nin 2.3.0 öncesi tüm sürümlerini kullanan yazılımları etkiliyor. Kütüphanenin paylaşılan kütüphane, Windows DLL'i ya da programın içine statik olarak gömülmüş biçimde kullanılması fark etmiyor. Proje etkilenen yazılımlara örnek olarak e-posta istemcilerinin çoğunu, pek çok XMPP mesajlaşma istemcisini, Samba'yı ve kendi Gpg4win, GnuPG Desktop ve GnuPG VS-Desktop paketlerini gösteriyor. Açığa ulaşma yollarından biri, bir uygulamaya gönderilen imzalı veri. Hangi programların bu tür içeriği elle anahtar içe aktarmadan kütüphaneye ilettiği ise uyarıda belirtilmiyor.
Aynı bellek iki kez serbest bırakılıyor
Açık, aynı belleğin iki kez serbest bırakıldığı bir "çift serbest bırakma" hatası. Sorun, GnuPG'den dönen durum satırlarını ve anahtar listelerini okuyan iki yordamda bulunuyor. Girdi uzun olduğunda bu yordamlar veriyi daha büyük bir ara belleğe taşıyor, ancak yeni adresi yalnızca işlem hatasız biterse kaydediyor. Aradaki bir hata, zaten serbest bırakılmış belleği gösteren bir işaretçi bırakıyor ve temizlik aşamasında aynı bellek ikinci kez serbest bırakılıyor. Açığı Johan Carlsson buldu ve GitLab geçen hafta projeye bildirdi.
Ne güncellenmeli
Düzeltilmiş sürüm GPGME 2.3.1, 2.3.0 sürümü ise hiç yayımlanmadı. Windows'ta Gpg4win 5.1.2 düzeltilmiş kütüphaneyi içeriyor ve sürüm notları güncellemenin bir an önce yapılmasını öneriyor. 2.3.1'e geçemeyen eski sürümler için bir yama ve 1.24.4 sürümü yayımlandı. Kütüphaneyi kendi içine gömen uygulamalar ise sistem güncellemesinden etkilenmediği için kendi yeni sürümlerini çıkarmak zorunda. Güncelleyemeyen yazılımlar için geçici bir çözüm sunulmuyor. Bu hafta yamalanan bir başka önemli açık da mesajlaşma tarafındaydı, WhatsApp dolandırıcıların kullandığı açığı kapattı.
Bu yazı hakkında ifade bırakın
OHA!falan’ı takip edinGünün haberleri, kısa videolar ve özetler her gün sosyal medyada.
 Patates Salatasıkişi başı ~67 ₺ · 45 dk
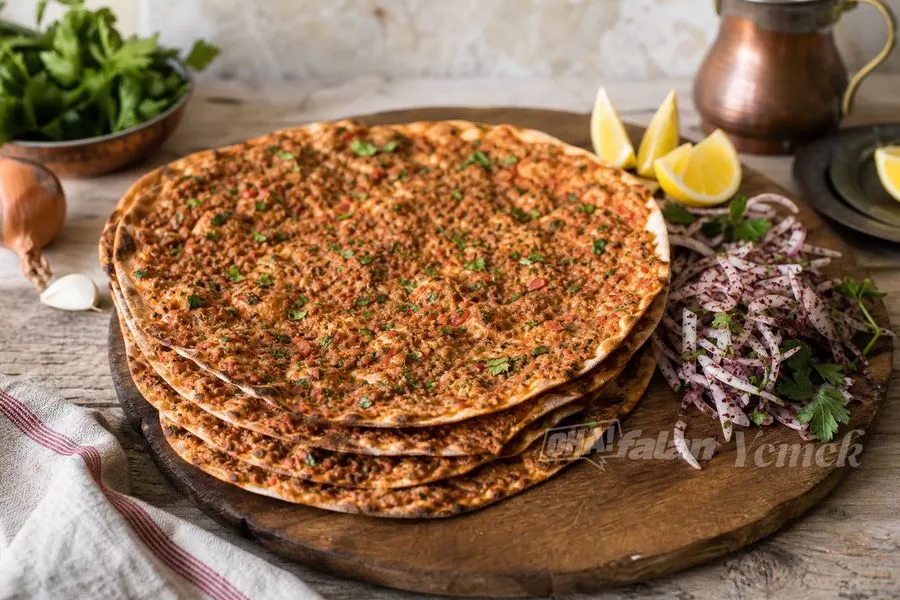 Lahmacunkişi başı ~91 ₺ · 65 dk
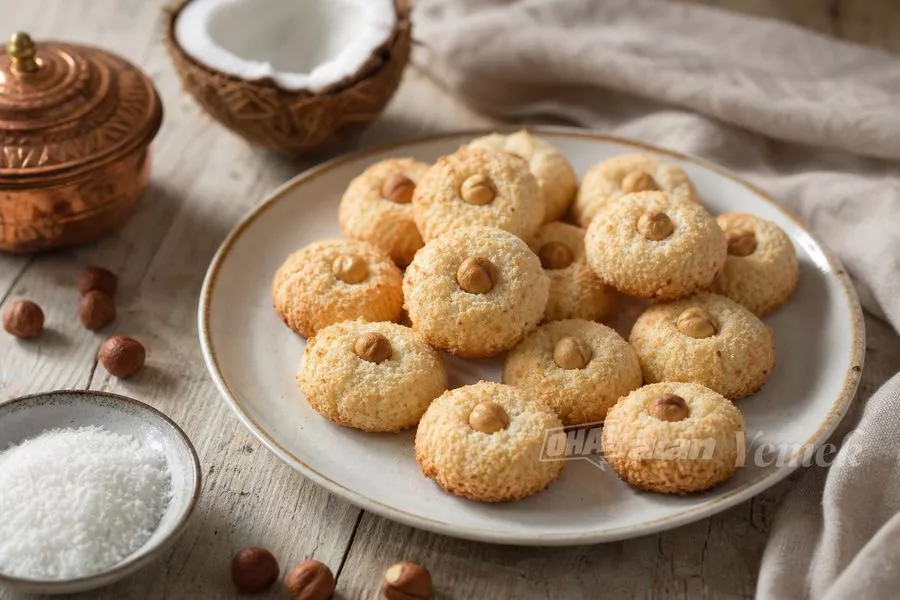 Hindistan Cevizli Kurabiyekişi başı ~10 ₺ · 27 dk
İlginizi çekebilir
Tek bir web sayfası Meta Muse'u ele geçirdi
Güvenlik firması NebuSec, Meta'nın yapay zekâ ajanı Muse'un açtığı tek bir zararlı web sayfasıyla kullanıcının özel soh…
Yapay zekâ ajanları tıbbi görüntüleme sunucusunu ele geçirdi
Çin bağlantılı olduğundan şüphelenilen saldırganların otonom yapay zekâ ajanları, açık kaynaklı tıbbi görüntüleme sunuc…
SonicWall Gen 6 güvenlik duvarları artık yama almayacak
SonicWall, 6. nesil güvenlik duvarlarının kritik açıklar için bile güncelleme almayacağını belirterek müşterilerinden b…
