 Fall Out Boy, üç yıl sonra ilk yeni şarkısı Aces'i yayımladı ve kariyerinin en büyük turnesini duyurduMüzik
 Bir araştırmacı 30'dan fazla açığı ifşa edince N-able, N-central bulut platformunu dünya genelinde kapattıYazılım
 Instagram'ın yeni aracı Effect Builder, yazılı komutlardan yapay zekâyla hikâye filtresi üretiyorYapay zekâ
 Take-Two'nun patronu, GTA 6'nın yapay zekâyla hazırlanacak korsan PC sürümlerine karşı uyarıda bulunduOyun
 Costco'nun efsanevi 1,5 dolarlık sosisli menüsü, bir teslimat uygulamasında 18 dolara satılıyorGenel
 Waymo robotaksileri yazılım düzeltmesinden sonra da duran okul otobüslerini geçmeye devam etti, ABD yeniden inceliyorTeknoloji

N-able, bir güvenlik araştırmacısının 30'dan fazla iddia edilen sıfırıncı gün açığını kamuoyuyla paylaşmasının ardından barındırılan N-central ortamlarını çevrim dışına aldı ve şirket içi müşterilerine sunucularını kapatmaları çağrısında bulundu. BleepingComputer'ın haberine göre açıklar arasında saldırganların savunmasız sistemleri ele geçirmesine olanak tanıyan istismarlar da bulunuyor.
Güvenlik araştırmacısı Sean Bales, açıkları 8 Kasım pazar gecesi ifşa etti ve kavram kanıtı istismarlarını içeren Able2Shell adlı bir GitHub deposu yayımladı. N-central, yönetilen hizmet sağlayıcıları (MSP) ve BT ekiplerinin müşteri cihazlarını ve ağlarını uzaktan izlemek, yönetmek ve güvenceye almak için kullandığı bir uzaktan izleme ve yönetim (RMM) platformu.
Yapay zekâ yardımıyla bulundu
Araştırmacı, açıkları N-central'ın henüz yayımlanmamış 2026.4.0.31 sürümünde test ettiğini ve açıkların tamamına yakınının önceki sürümleri de etkilediğini düşündüğünü söyledi. Bales, açıkların yapay zekâ yardımıyla bulunduğunu da doğruladı.
İfşa edilen açıklar arasında kimlik doğrulama atlatma, kimlik bilgisi sızdırma, keyfî dosya yazma, dizin geçişi, siteler arası betik çalıştırma (XSS), XML harici varlık (XXE) enjeksiyonu ve uzaktan kod çalıştırma (RCE) açıkları yer alıyor. En kritik zincir, kimlik doğrulaması gerektirmeyen bir XXE açığını kullanarak güvenilir bir yerel oturumu çalıyor, bir hesabın parolasını sıfırlıyor ve sunucuda komut çalıştırıyor. Aynı istismar, saldırganın belirlediği kimlik bilgileriyle etkin bir yönetici hesabı da oluşturabiliyor.
Sunucular dünya genelinde kapatıldı
İfşanın ardından N-able kritik bir güvenlik olayı ilan etti ve barındırılan N-central ortamlarını Amerika, Avrupa ve Asya-Pasifik bölgelerinde çevrim dışına aldı. Şirket bir düzeltme üzerinde çalıştığını doğruladı. N-able yaptığı açıklamada, "Önlem olarak barındırılan N-central ortamımızı 9 Kasım'da çevrim dışına aldık ve şirket içi N-central sunucusu kullanan müşterilerimize sunucularını ikinci bir duyuruya kadar geçici olarak kapatmalarını tavsiye ettik. Şu ana kadar bu açıkların aktif olarak istismar edildiğini görmedik" dedi.
Şirket, N-central'ın ne zaman yeniden çevrim içi olacağına dair bir tahmin vermedi, ancak her dört saatte bir güncelleme yayımlayacağını açıkladı.
"Önceki bildirimlerim yanıtsız kaldı"
Bales, açıkları N-able'a önceden haber vermeden yayımladığını, bunun nedeninin de şirketin farklı bir üründe daha önce bildirdiği açıkları gidermemesi olduğunu söyledi. Araştırmacı, yaklaşık beş altı ay önce başka bir N-able ürünündeki iki uzaktan kod çalıştırma açığını ve bir yetki yükseltme açığını bildirdiğini, bunların hâlâ yamanmadığını ve son haftalarda gönderdiği takip e-postalarına yanıt alamadığını öne sürdü.
Bales, ifşanın ardından şirketin CEO'su ve CTO'su dahil N-able yöneticilerinin kendisiyle iletişime geçerek GitHub deposunu kaldırmasını ve şirketle birlikte çalışmasını istediğini, ancak kendisini tehdit etmediklerini söyledi. N-able ise araştırmacının önceki bildirimlere ilişkin iddialarına yanıt vermedi.
Bu yazı hakkında ifade bırakın
OHA!falan’ı takip edinGünün haberleri, kısa videolar ve özetler her gün sosyal medyada.
İlginizi çekebilir
Google, Chrome'da saldırılarda kullanılan bu yılki sekizinci sıfırıncı gün açığını yamaladı
Google, tarayıcının XML bileşenindeki bellek bozulmasına yol açan ve saldırganlarca aktif olarak kullanılan CVE-2026-12…
Otel devi Wyndham'ın Android uygulamasına gömülü parola, müşteri veritabanını açığa çıkardı
Güvenlik araştırmacısı Robert Wiggins, Wyndham'ın Android uygulamasının kaynak kodunda Salesforce'ta barındırılan şirke…
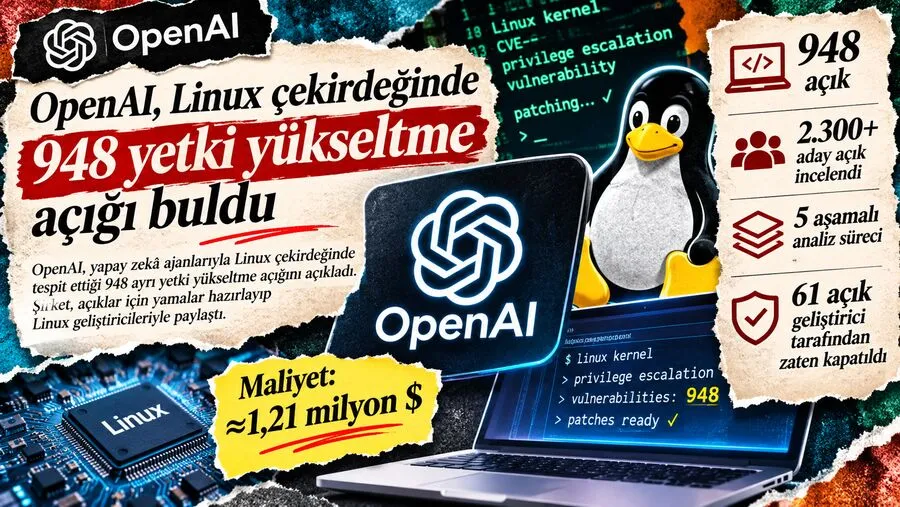
OpenAI, Linux çekirdeğinde 948 yetki yükseltme açığı buldu
OpenAI, yapay zekâ ajanlarıyla Linux çekirdeğini taradı ve 948 ayrı yetki yükseltme açığı tespit etti. Şirket, açıklar …