 Otel devi Wyndham'ın Android uygulamasına gömülü parola, müşteri veritabanını açığa çıkardıYazılım
 Disney ve Adobe, Disney'e özel üretken yapay zekâ modelleri geliştirmek için ortaklık kurduYapay zekâ
 GTA 6'nın Grotti Cheetah'ı gerçek oldu, Londra'da 1 milyon sterline satıştaOyun
 LEGO, bir hayranın tasarladığı Interstellar uzay gemisini resmî sete dönüştürüyorGenel
 Çin, Stargate'e rakip olacak 800 megavatlık yapay zekâ veri merkezini rüzgâr enerjisiyle kuruyorTeknoloji
 YouTube, bir yıllık anlaşmazlığın ardından 2027'de Billboard listelerine geri dönüyorMüzik

Otel ve tatil köyü devi Wyndham, iyi niyetli bir güvenlik araştırmacısının herkesin müşterilerin kişisel bilgilerine erişmesine olanak tanıyan bir hata bulmasının ardından bir siber güvenlik olayı yaşandığını kabul etti.
What Security'den güvenlik araştırmacısı Robert Wiggins, TechCrunch'a yaptığı özel açıklamada Wyndham'ın Android uygulamasının kaynak kodunda bir parola bulduğunu söyledi. Bu parola, teknoloji şirketi Salesforce'ta barındırılan şirket içi bir veritabanına erişim sağlıyordu.
Milyonlarca kayıt, açıkta oturum anahtarları
Wiggins'e göre bu parola, müşteri adları, e-posta adresleri ve Wyndham üye numaraları gibi kişisel bilgileri açığa çıkarıyordu. Veritabanında ayrıca müşterilerin şifrelerini tekrar tekrar girmeden uygulamalarda oturum açık kalmasını sağlayan oturum anahtarları (JWT) ile Wyndham'a ait dosya ve belgeler de bulunuyordu.
Wiggins, veritabanında milyonlarca kayıt olduğunu, ancak açığa çıkan müşteri kayıtlarının kesin sayısını belirleyemediğini söyledi. Wyndham'ın sadakat programında yaklaşık 129 milyon üye bulunuyor.
Açık bildirecek bir kanal yoktu
Araştırmacı, Wyndham'ın güvenlik açıklarını bildirmek için bir yolu olmadığını söyleyerek şirketi uyarmak için TechCrunch'tan yardım istedi. TechCrunch'ın Wyndham'ın siber güvenlik ekibiyle iletişime geçmesinden kısa süre sonra açığa çıkan parola iptal edildi ve veritabanına erişim kesildi.
Bir Wyndham sözcüsü, "Ekibimiz sorunu gidermek için adımlar attı. Güvenlik ekiplerimiz yetkisiz erişime dair herhangi bir kanıt bulmadı" dedi. Ancak şirket, Wiggins'in keşfinden önce birinin veritabanına erişip erişmediğini belirleyecek sunucu kayıtlarına sahip olup olmadığını, etkilenen müşterileri bilgilendirip bilgilendirmeyeceğini ve parolanın uygulamada ne kadar süredir bulunduğunu açıklamadı.
Yapay zekâ destekli tarama
Uygulama ve yazılım geliştiriciler, parola ya da kimlik bilgilerini herkese açık yazılımların içine yerleştirmekten genellikle kaçınıyor. "Sabit kodlama" olarak bilinen bu yöntemde yazılımın bir kopyasına sahip herkes parolayı çıkarıp ilgili sunucuya ya da veritabanına erişebiliyor. Bu nedenle sabit kodlanmış kimlik bilgileri içeren pek çok açık, otomatik olarak en yüksek önem derecesiyle puanlanıyor.
Wiggins için bu, iki hafta içinde sabit kodlanmış kimlik bilgileriyle ilgili ikinci keşif oldu. Araştırmacı daha önce Applebee's uygulamasında da müşteri verilerini açığa çıkaran neredeyse aynı bir açık bulmuştu. Wiggins her iki keşifte de, saniyede binlerce satır derlenmiş uygulama kodunu tarayarak sabit kodlanmış kimlik bilgileri gibi basit güvenlik zaaflarını bulmayı kolaylaştıran yapay zekâ araçlarından yararlandı.
Wyndham'ın siber güvenlik direktörü Michael Francess, araştırmacıların olası güvenlik sorunlarını [email protected] adresine bildirebileceğini söyledi. Şirket, 2024'te de bazı otellerin resepsiyon bilgisayarlarında misafir kayıtlarının ekran görüntülerini internete sızdıran pcTattletale adlı casus yazılımın çalıştığının ortaya çıkmasıyla gündeme gelmişti.
Bu yazı hakkında ifade bırakın
OHA!falan’ı takip edinGünün haberleri, kısa videolar ve özetler her gün sosyal medyada.
İlginizi çekebilir
Microsoft, Windows 11 bilgisayarı Android telefondan kapatıp yeniden başlatmayı mümkün kılacak bir özellik hazırlıyor
Windows Latest, Android'deki Link to Windows uygulamasında bilgisayarı uzaktan yeniden başlatma, kapatma ve güncelleme …
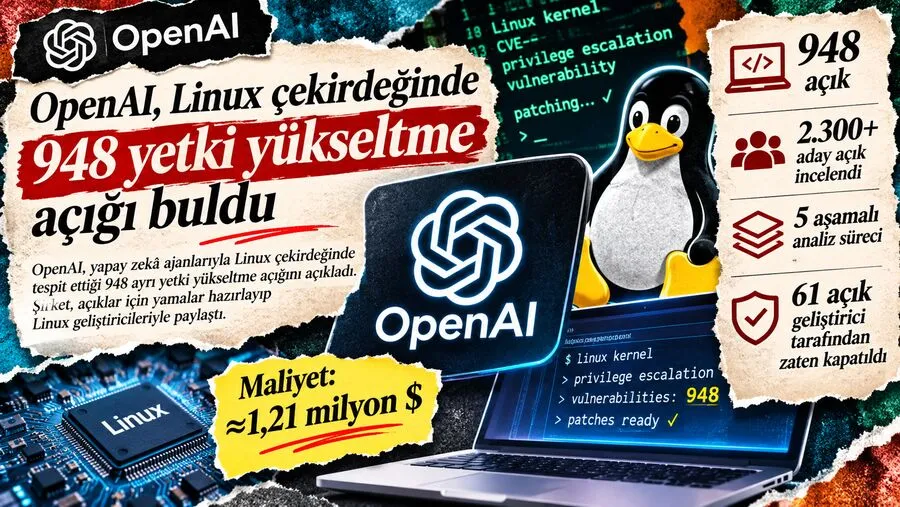
OpenAI, Linux çekirdeğinde 948 yetki yükseltme açığı buldu
OpenAI, yapay zekâ ajanlarıyla Linux çekirdeğini taradı ve 948 ayrı yetki yükseltme açığı tespit etti. Şirket, açıklar …
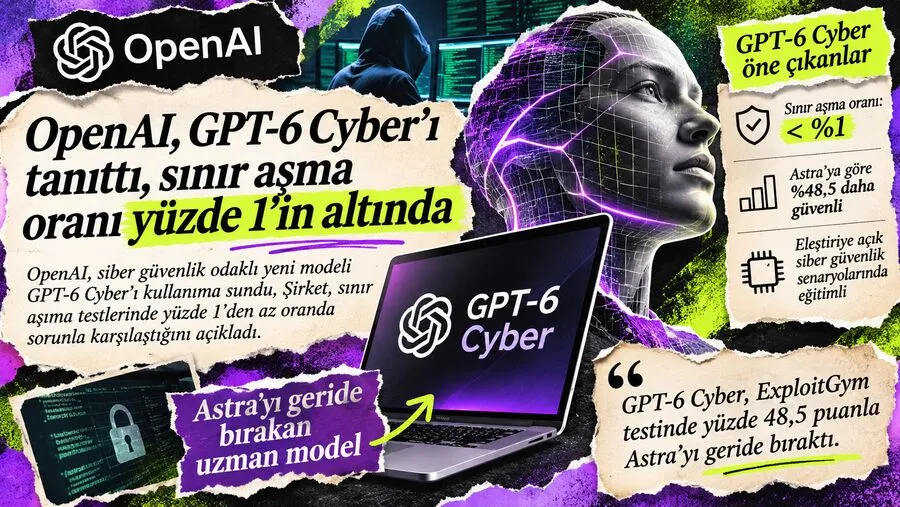
OpenAI, GPT-6 Cyber’ı tanıttı, sınır aşma oranı yüzde 1’in altında
OpenAI, siber güvenlik modelinin yeni sürümü GPT-6 Cyber’ı kullanıma sunmaya başladı. Şirkete göre model testlerde yüzd…