
 Stone Roses'ın basçısı Mani ölümünün birinci yılında anıldıMüzik
 Linux KVM açığıyla sanal makineden 127 GB bellek okunduYazılım
 Etsy satıcıları yapay zekâ şartı yüzünden dükkân kapatıyorYapay zekâ
 GTA 6 Comcast'in en yoğun internet gününü yarattıOyun
 Sonsuz kimyasallar düşük ısıda yok edilebiliyorGenel
 YouTube okul bölgelerine 3 milyar dolar ödemeye hazırlanıyorTeknoloji


Bulut sunucularında aynı fiziksel makineyi paylaşan müşterileri birbirinden ayıran duvarlarda bir çatlak bulundu. The Hacker News'in aktardığına göre Linux çekirdeğine yerleşik sanal makine yöneticisi KVM'deki bir açık, araştırmacıların DigitalOcean'daki kendi sanal makinelerinin içinden bir bulut sunucusunun yaklaşık 127 GB belleğini okumasına izin verdi. Paylaşımlı bir sunucuda bu bellek, diğer müşterilerin sanal makinelerini de içerebiliyor.
Yalnızca AMD sunucular etkileniyor
CVE-2026-99312 olarak izlenen açık, yalnızca AMD işlemcili ve iç içe sanallaştırmanın etkin olduğu sunucuları etkiliyor. Intel tabanlı KVM sunucuları etkilenmiyor. Açığı Terra Security'den araştırmacı Oren Yomtov buldu ve şirketin hata ödül programı aracılığıyla bildirdi. DigitalOcean açığın kendi sunucularında çalıştığını doğruladı ve kritik olarak değerlendirdi. 21 Ekim'de bilgilendirilen Linux KVM geliştiricileri, 2 Kasım'da düzeltmeyi çekirdeğe ekledi. Şirket kendi altyapısını canlı yamayla güncelledi ve müşterilerine herhangi bir işlem yapmalarına gerek olmadığını bildirdi.
Bellek okunabildi, yazılabildi
DigitalOcean'daki testte ilk olarak sunucunun çekirdek sürümü bilgisi, ardından sunucunun yaklaşık 127 GB'lık belleği salt okunur olarak geri döndü. Yazma testi ise araştırmacıların başka müşterinin bulunmadığı kendi AMD sunucusunda yapıldı ve sanal makine, sunucu çekirdeğinin canlı bir bellek sayfasına seçtiği 32 baytı yazmayı başardı. Saldırganın bunun için savunmasız bir sunucudaki bir sanal makinenin kontrolüne sahip olması gerekiyor. Açığın araştırma dışında kullanıldığına dair bir rapor bulunmuyor. Açığın ciddiyeti konusunda görüşler farklı. Linux çekirdeği CVE ekibi açığa 10 üzerinden 8,8 puan verirken Red Hat ön değerlendirmesinde puanı 5,6 olarak belirledi.
Bir güvenlik yamasından doğdu
Açık, ironik biçimde başka bir güvenlik düzeltmesinden doğdu. Araştırmacılara göre iç içe sanallaştırmadaki farklı bir hatayı gideren 2022 tarihli bir yama, sayfa tablosu işaretçisini sıfırlamayı atladı ve hata yaklaşık dört yıl boyunca çekirdekte kaldı. Düzeltme sunucu çekirdeğinde yer aldığı için sanal makinelerin içindeki işletim sistemlerini güncellemek bir şey değiştirmiyor. Kendi KVM sunucularını AMD donanımda çalıştıran operatörlerin sunucu çekirdeğini güncellemesi ve yeniden başlatması ya da iç içe sanallaştırmayı kapatması gerekiyor. Sanallaştırma altyapısını hedef alan bir başka ciddi açık da bu ay gündemdeydi, VMware vCenter'daki kritik açık iki ay önce istismar edilmiş.
Bu yazı hakkında ifade bırakın
OHA!falan’ı takip edinGünün haberleri, kısa videolar ve özetler her gün sosyal medyada.
 Balkabağı Çorbasıkişi başı ~97 ₺ · 45 dk
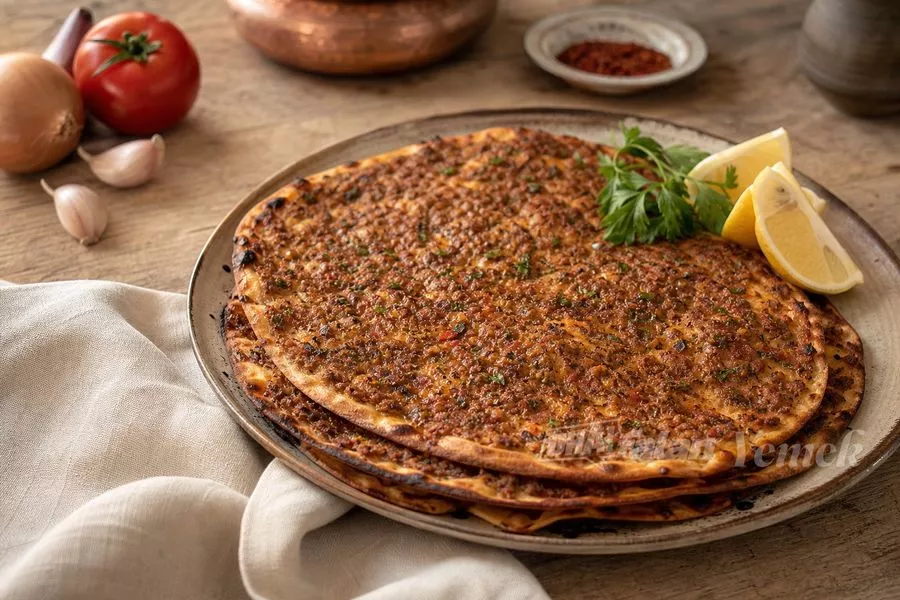 Lavaş Lahmacunkişi başı ~89 ₺ · 33 dk
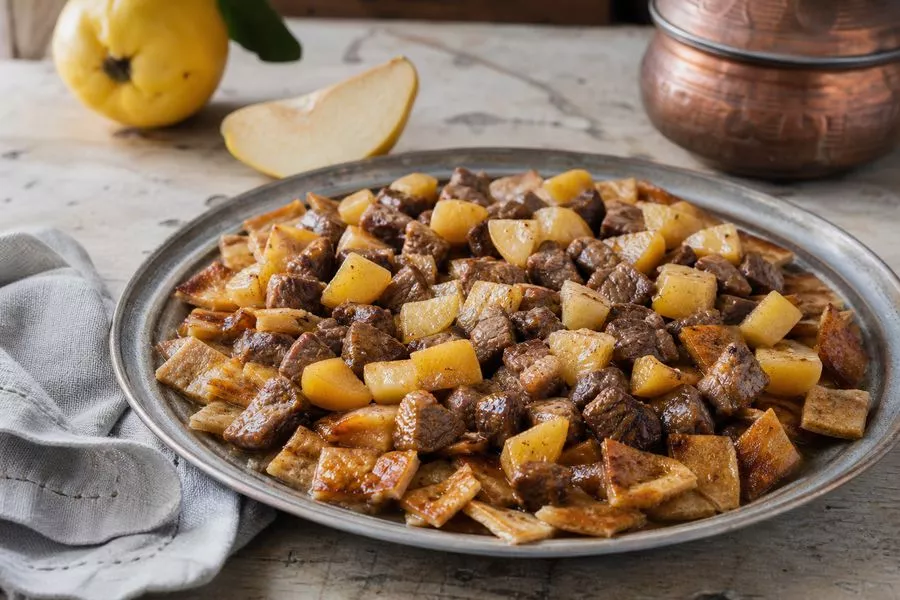 Diyarbakır Ayvalı Kavurma105 dk
İlginizi çekebilir
NGINX'te 10 yıllık açık sunucuları tehdit ediyor
Dünyanın en yaygın web sunucularından NGINX'in HTTP/2 desteğinde 2015'ten beri duran bir açık, saldırganların oturum aç…
Windows Hello ve BitLocker PIN'leri günler içinde kırılabiliyor
Berlin Teknik Üniversitesi araştırmacıları, AMD işlemcili ve bazı Intel işlemcili bilgisayarlarda kasayı açan birinin T…
Tails acil güncellemede uBlock Origin'i kaldırdı
Gizlilik odaklı Linux dağıtımı Tails, Tor Browser'daki uBlock Origin eklentisinde bulunan kritik bir siteler arası beti…
